API Key 泄露與盜刷:OpenCode、REA 和 Render 給 AI 應用的教訓
AI 密鑰洩露早就不是「慢慢漏」了:機器幾分鐘就能找到它,腳本幾小時就能刷光它,帳單照樣寄給你。這篇講清楚密鑰到底是怎麼泄出去的,OpenCode、REA 和 Render 這幾件事説明了什麼,以及上線任何 AI 應用之前,我們認為必須先做好的那幾件事。
以前的盜刷是慢慢漏:密鑰被推到公開倉庫,這裏幾塊那裏幾塊,月底對賬才發現。AI API 不一樣,是決堤。一把能用的密鑰,可以被腳本變成成千上萬次昂貴的模型調用,等有人想起來看一眼後台,錢已經沒了。
這篇想寫得有用,而不是嚇人,所以定兩條規矩:每個數字都附上原始出處;公開信息不夠的地方,我們直説,不拿猜測去填。
$82,314.44
一家三人創業公司的 Gemini 密鑰被盜後,約 48 小時內被刷掉的金額。他們平時一個月大約只花 180 美元。 The Register
$100,000+/天
Sysdig 估算:攻擊者拿到 AWS Bedrock 上的 Claude 3 Opus 並開滿額度時,受害者一天的成本。 Sysdig
$46,080/天
同樣的算式換成 Claude 2:額度上限 × token 單價 × 24 小時 × 4 個區域。 Sysdig
$1,700+
一位 OpenCode Console 用户一夜之間被刷掉的金額。 BleepingComputer
刻度條按最大值等比例繪製。Sysdig 的數字是最壞情況估算,不是真實帳單。
密鑰到底是怎麼泄出去的
大多數洩露都很無聊。沒人「黑」進來,是你自己不小心把密鑰發了出去,然後被機器讀到了。值得記住的有四扇門,它們通向同一個房間。
- 01公開倉庫和前端代碼
- 02被逆向的應用
- 03惡意依賴包、Action 和 Skill
- 04CI 日誌和竊密木馬
- 腳本批量生成
- 轉賣模型額度
- 拿去做蒸餾數據
你的帳單
示意圖。每扇門在文末來源裏都有記錄,但沒有哪一起事件同時用到了四扇。
公開倉庫和前端代碼
GitGuardian 統計,2025 年公開 GitHub 提交裏新增了約 2,900 萬個密鑰,同比多了 34%,其中 1,275,105 個屬於 AI 服務,同比暴漲 81%。用 Claude Code 寫的提交,洩露率約 3.2%,差不多是平均水平的兩倍。這更多説明人在趕工,而不是工具本身的問題。另外,Truffle Security 在一份 Common Crawl 公開網頁快照裏,找到了 11,908 個仍然有效的憑證,而這正是訓練大模型常用的那類數據。
前端代碼裏的坑更隱蔽。2026 年 2 月,Truffle Security 發現:谷歌多年來一直説 Maps、Firebase 用的 API Key 可以放心寫進網頁,但只要同一個項目裏有人開了 Gemini API,這些舊 Key 就會悄悄變成 Gemini 的憑證。他們在公開網站上找到了 2,863 個這樣的有效密鑰,其中包括谷歌自己的。沒有誰洩露了什麼,是這把鑰匙能開的門,在你不知情的時候變多了。
被逆向的應用
手機和桌面應用裏的任何東西都是公開的,只是讀起來費點勁。REA 把這份「費勁」壓到了接近零,所以下面單獨講它。
惡意依賴包、Action 和 Skill
2025 年 8 月,構建工具 Nx 的惡意版本在 npm 上掛了幾個小時。它的安裝腳本會翻找 token、SSH 私鑰和 .env 文件,甚至會調用電腦上裝着的 AI 編程命令行工具,關掉安全開關,讓它們幫忙搜硬盤。Wiz 事後在洩露出來的數據裏看到了上千個有效的 GitHub token 和幾十個雲憑證。三週後,Shai-Hulud 蠕蟲用偷來的 npm token 把自己發布進更多的包裏,CISA 統計超過 500 個。Agent 的 Skill 是這個家族的新成員,下面 Render 那件事就是例子。
CI 日誌和竊密木馬
2025 年 3 月,被 23,000 多個倉庫使用的 GitHub Action tj-actions/changed-files 被人改寫,會把運行器裏的密鑰直接打印到構建日誌裏。公開倉庫的日誌,誰都能看。而在個人電腦上,竊密木馬會把保存的密碼和登錄狀態整包偷走,Render 用户的賬號密碼就是這樣出現在洩露數據裏的,Render 本身並沒有被攻破。
洩露之後,密鑰多快會被用上
老實説:比你發現得快,也比你以為的活得久。
- 0 分鐘密鑰公開了
一次提交、一個 JS 包、一段構建日誌、一份貼出去的配置。
- < 5 分鐘第一次被用
Unit 42 故意在 GitHub 上放了 AWS 密鑰。EleKtra-Leak 團伙五分鐘內就找到並用上了;就在 AWS 隔離這把密鑰四分鐘後,對方已經開始摸底。
- 3 小時61,000 次請求
Sysdig 觀察到,攻擊者在 2024 年 7 月 11 日的一個三小時窗口裏,打出了 61,000 次 Bedrock 請求,佔了大頭。
- 48 小時$82,314.44
就是上面那把被盜的 Gemini 密鑰,2026 年 2 月 11 日到 12 日,主要刷的是 Gemini 3 Pro 的圖像和文本。
- 2 年以上還能用
GitGuardian 發現,2022 年洩露的密鑰裏有 70% 到 2024 年仍然有效;它 2026 年的報告説,2022 年的有效密鑰中仍有 64% 沒被吊銷。
最後一行才最該讓人睡不着。刪掉文件,密鑰還活着;改寫 git 歷史,密鑰還活着;把倉庫改成私有,密鑰還活着。只有去服務商那裏吊銷,它才真的死了。
攻擊者根本碰不到你的服務器。他們只是從公開網頁上把密鑰扒下來。
為什麼 AI 密鑰最貴
數據庫密碼洩露,是數據問題;模型密鑰洩露,是錢的問題,而且來得極快。原因有三個。
- 什麼都不用裝。挖礦還得開服務器,刷模型只要一個循環。Sysdig 的最壞情況就是一道乘法:速率上限 × 單價 × 小時數 × 你開通的每一個區域。
- 真的有人想要這些輸出。Truffle Security 的判斷是:被盜的密鑰在為「模型蒸餾」買單。攻擊者收集強模型的回答去訓練自己的模型,老師的學費你來出。他們還引用了 Anthropic 的報告:有中轉服務就是靠真實公司和個人被盜的憑證搭起來的。
- 額度比你想的高,告警也不是剎車。OpenAI、Anthropic、Google 公開的月度上限,第一檔付費就有 250 到 500 美元,最高能到 20 萬美元。OpenAI 的消費告警不會攔請求,Google 的文檔寫明計費大約有十分鐘延遲,所以預算不等於天花板。
OpenCode:存在控制枱裏的密鑰,一夜被刷
OpenCode 是一個開源 AI 編程 Agent。除了本地應用和命令行,它還有一個託管平台 OpenCode Console,用户可以在上面綁定自己的 OpenAI、Anthropic、Google 等服務商密鑰。Console 負責保存憑證,並通過自己的網關轉發請求,費用由服務商直接向用户收取。
- 2026.10.16美東時間夜裏
據 TechCrunch,攻擊者進入了一套舊系統,拿到了存放在 Console 工作區裏的密鑰。
- 10.17 00:30 UTC最早可能暴露的時間
OpenCode 在後續説明裏給出的、密鑰最早可能被讀取的時間點(香港時間 10 月 17 日 08:30)。
- 10.17對外披露
1.4% 的 Console 用户受影響,全部是綁定了外部服務商的用户。OpenCode 發郵件通知,並把這件事和大規模蒸餾攻擊聯繫起來;也有評論認為這就是一次普通的入侵。
- 10.17–10.19帳單和吊銷
用户陸續報告幾百美元的扣費,有的超過 1,000 美元,有人一夜超過 1,700 美元,還有 Google Cloud 項目被停用。Anthropic 和 Google 吊銷了暴露的密鑰,OpenAI 和 OpenCode 一起處理退款。
- 之後 48 小時還在敲門
聯合創始人 Dax Raad 説,攻擊者在之後兩天裏一直在嘗試重新進來。
本地命令行和桌面應用沒受影響,因為那些密鑰從來不會傳到 OpenCode 的服務器上。整件事的教訓,就在這一句話裏。Truffle Security 説得更直接:一個幫你保管密鑰的服務,它的存儲、備份、退役的舊系統,全都成了你安全邊界的一部分。
每一個替你保管密鑰的地方,也都是可能替你弄丟它的地方。
這不是在勸你別用託管工具,而是説:給每個工具單獨一把密鑰,單獨設上限。設了單密鑰上限和告警的用户,損失的是一個晚上;沒設的,損失的是真金白銀。
REA:發到客户端的東西,現在都是公開的
大家説的那個「逆向 App 的工具」叫 REA,全稱 Reverse Engineer Anything(github.com/morluto/rea)。它是一個開源的 MCP 服務和命令行工具,讓編程 Agent 能直接檢查原生二進制、JavaScript 和 Electron 應用、.NET 程序集、APK 和 IPA 安裝包、網站以及抓包文件。項目從 2026 年 4 月起一直不温不火,10 月 6 日到 12 日幾乎天天掛在 GitHub Trending 榜首,幾天內就破了 10 萬星。
説句公道話:REA 不是偷密鑰的工具,它分析抓包時會刻意把授權頭、Cookie 和 URL 裏的憑證排除在證據之外。但重點不在這兒。拆開一個安裝包、讀它的 JavaScript、理清它調了哪些接口,過去要一個熟手花一下午,現在 Agent 一句話就做完了。如果你的應用裏帶着服務商密鑰、簽名密鑰,或者一個不用登錄就能花錢的接口,就當已經有人看過了。
Render:被偷的密碼,和一個發往無主域名的 token
我們找過最近有沒有 Render 被盜刷的事件,公開報道里沒有找到,所以我們不會編一個出來。不過 Render 自己公開過的兩件事依然值得一讀,因為都和憑證離開它該待的地方有關。
2025 年 10 月,一位研究員告訴 Render,一份被盜憑證的數據裏包含部分 Render 用户的登錄信息。Render 在覆盤裏説得很清楚:平台本身沒有被攻破,密碼是用户自己電腦上的竊密木馬偷走的。Render 重置了這些密碼、讓登錄會話失效,還建了一套監控,持續掃描洩露數據集裏的 Render 憑證並強制重置。
第二件事更離奇。OpenAI 官方的一個「部署到 Render」的 Skill,讓 Agent 把流量發到 render-internal.com,而這個域名根本沒人註冊。AIR Security 把它註冊下來,指向一個只收不發的接收器,結果開始收到來自真實線上應用、帶着 token 的請求。Render 在 2026 年 8 月 14 日刪掉了相關引用,OpenAI 在 8 月 26 日下架了插件,研究在 10 月 16 日公開。沒有報告帳單損失。把它放進來,是因為這是目前最典型的例子:Agent 把一個處理密鑰的錯誤,原封不動地抄進了生產環境。
更早的歷史也是一個路數:2021 年 The Record 報道過,挖礦團伙在包括 Render 在內的免費算力平台上一個號接一個號地註冊薅羊毛。免費額度就是錢,別人也是這麼看的。
防護手冊
這些都不復雜。上面大部分事件,只要做到其中三四條,就會從「虧錢」變成「虛驚一場」。下面按能幫你省多少麻煩排序。
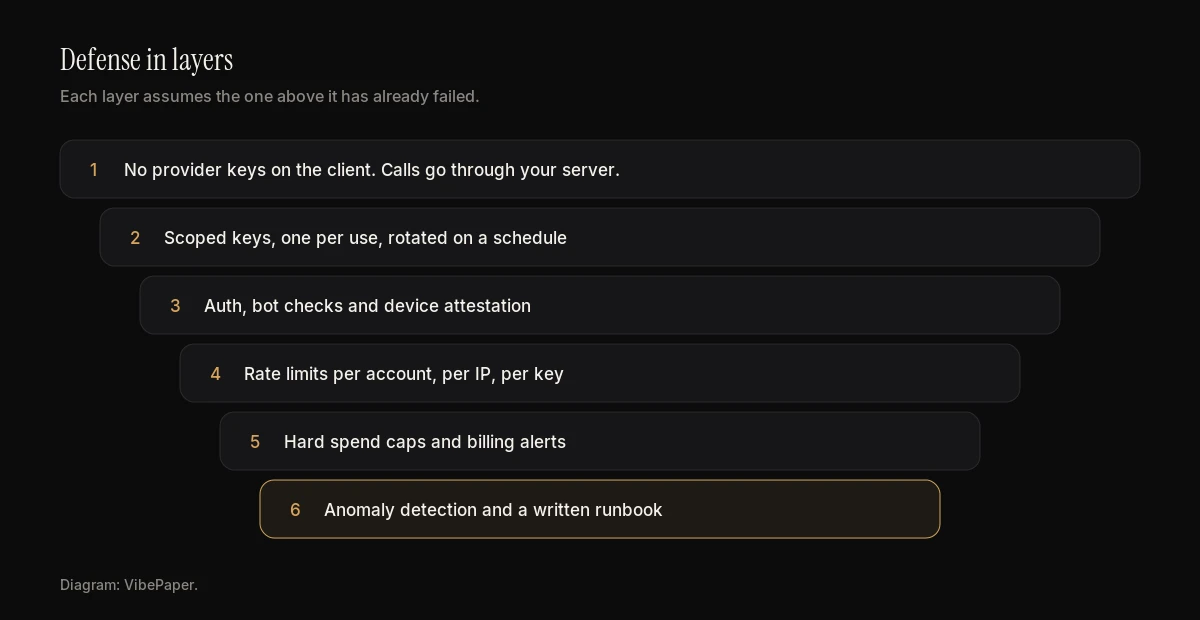
1. 在提交那一步攔住,再掃一遍你真正發出去的東西
打開 GitHub 的密鑰掃描和推送保護,能識別的密鑰在 git push 時就會被拒。公開倉庫免費,私有倉庫需要 GitHub 付費的 Secret Protection。再加一個 pre-commit 鈎子,讓密鑰連電腦都出不去。最後掃一遍構建產物,因為構建時注入的密鑰,在源碼裏是看不到的。
# Secret scanning + push protection for one repository
gh api -X PATCH repos/OWNER/REPO \
  -f 'security_and_analysis[secret_scanning][status]=enabled' \
  -f 'security_and_analysis[secret_scanning_push_protection][status]=enabled'
# .pre-commit-config.yaml
repos:
  - repo: https://github.com/gitleaks/gitleaks
    rev: v8.24.2
    hooks:
      - id: gitleaks
# Scan what you ship, not only what you commit
npm run build
trufflehog filesystem ./dist --only-verified --fail

# Once: the whole git history
trufflehog git file://. --only-verified
2. 永遠別把服務商密鑰發到客户端
手機應用、桌面安裝包、瀏覽器插件、前端 JavaScript,都不該出現模型密鑰,混淆過也不行。在每個付費 API 前面放一層薄薄的服務端:客户端只負責證明「我是誰」,由你的服務器決定這次調用能不能放行、用哪個模型、最多多少 token,真正的密鑰只存在服務器上。你唯一真正可靠的剎車也在這裏:一個你自己執行的單用户預算。
// server/generate.ts: the only place the provider key exists
const DAILY_BUDGET_USD = 5;

export async function generate(req: Request, user: User) {
  if (!(await limiter.allow(`gen:${user.id}`, { perMinute: 6 }))) {
    return new Response('Too many requests', { status: 429 });
  }
  if ((await ledger.spentToday(user.id)) >= DAILY_BUDGET_USD) {
    return new Response('Daily budget reached', { status: 402 });
  }
  const { prompt } = await req.json();
  const upstream = await fetch(PROVIDER_URL, {
    method: 'POST',
    headers: { Authorization: `Bearer ${process.env.PROVIDER_API_KEY}` },
    body: JSON.stringify({
      model: ALLOWED_MODEL,          // the client never picks the model
      input: String(prompt).slice(0, 4000),
      max_output_tokens: 800,
    }),
  });
  await ledger.record(user.id, upstream.clone());
  return upstream;
}
3. 一事一鑰,權限要小,壽命要短
每個服務、每個環境、每個第三方工具各用一把密鑰,只開它需要的 API。用 Google Cloud 的話,現在就去每個項目裏查一下有沒有開 Generative Language API,把老的瀏覽器端 Key 都加上限制。CI 裏優先用短期的 OIDC 憑證代替長期密鑰,第三方 Action 固定到 commit SHA,默認 token 只給只讀權限。
# Lock a browser key to the one API it needs
gcloud services api-keys update KEY_ID \
  --api-target=service=maps-backend.googleapis.com \
  --allowed-referrers="https://example.com/*"

# Budget alerts at 50% and 90%: an alarm, not a brake
gcloud billing budgets create \
  --billing-account=BILLING_ACCOUNT_ID \
  --display-name="ai-spend" \
  --budget-amount=200USD \
  --threshold-rule=percent=0.5 \
  --threshold-rule=percent=0.9
# .github/workflows/ci.yml
permissions:
  contents: read

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      # Pin third-party actions to a full commit SHA, never a moving tag
      - uses: actions/checkout@<full-40-character-commit-sha>
      # No install scripts in CI unless a package truly needs one
      - run: npm ci --ignore-scripts
4. 上限要能真攔住,告警要能叫醒人
在每個服務商那裏設硬性的月度上限;有項目級或密鑰級上限的,就設得貼近你實際的花費,而不是檔位上限。告警要發到凌晨兩點也有人能看到的地方,別發進一個沒人看的公共郵箱。還要記住延遲:服務商的計費數據可能比實際晚好幾分鐘,所以第 2 步裏應用層的預算才那麼重要。
5. 盯住「盜刷長什麼樣」
盜刷和正常使用長得不一樣:一把密鑰突然調用了從沒用過的模型;一個新註冊的賬號以平時十倍的速度在花錢;凌晨四點,一個你根本不做生意的地區湧進請求;一波用臨時郵箱註冊、衝着免費額度來的新賬號。拿每把密鑰和它自己的歷史比,而不是套一個全局閾值。
-- Keys spending 5x their own 14-day hourly average, in the last hour
SELECT u.key_id, sum(u.cost_usd) AS last_hour
FROM usage_events u
WHERE u.created_at > now() - interval '1 hour'
GROUP BY u.key_id
HAVING sum(u.cost_usd) > 5 * (
  SELECT coalesce(avg(h.spend_usd), 0.5)
  FROM hourly_key_spend h
  WHERE h.key_id = u.key_id
    AND h.hour > now() - interval '14 days'
);
6. 讓輪換變成一件無聊的事
如果換一把密鑰要開個會,凌晨兩點你肯定不會換。把密鑰放進密鑰管理服務,部署時按引用讀取,並且支持兩把密鑰同時有效,這樣切換不用停機。每個季度演練一次。那 64% 一直沒被吊銷的舊密鑰,大多是因為沒人知道怎麼安全地換掉它。
洩露後的第一個小時
把這一段打印出來。告警響了,就從上往下做,別為了「先查清楚」而跳過第一步。
做完一項勾一項。這裏不會保存任何內容,只是幫你計數。
也要做好退款被拒的準備。在那起 8 萬多美元的案例裏,開發者説谷歌搬出了「責任共擔模型」。退款不是沒有,比如 OpenAI 就給 OpenCode 的用户退了,但最好按「這次不會退」來做打算。
VibePaper 接下來要做的事
我們做的是 AI 創作產品,每天都在為模型調用付錢,這個問題我們從來沒敢放下。我們正在把這些經驗做成面向 AI 應用團隊的安全解決方案,VibePaper 未來會提供這些能力。做好了再跟大家細説,在那之前不畫餅。
參考來源
TechCrunch: Hackers hit AI coding tool OpenCode2026-10-19BleepingComputer: OpenCode hack exposes API keys2026-10ctxsec: OpenCode Console breach timeline2026-10Truffle Security: Model distillation, why attackers want your API keys2026-10-22Truffle Security: Google API keys weren’t secrets, then Gemini changed the rules2026-02-25The Register: Dev stunned by $82K Gemini bill2026-03-03GitGuardian: State of Secrets Sprawl 20262026-03-17GitGuardian: State of Secrets Sprawl 20252025-03-11Truffle Security: 12,000 live API keys in Common Crawl2025-02Unit 42: EleKtra-Leak, exposed IAM keys used within minutes2023-10Sysdig: LLMjacking2024-05Sysdig: The growing dangers of LLMjacking2024-09GitHub advisory: tj-actions/changed-files (CVE-2025-30066)2025-03CISA: tj-actions and reviewdog supply chain compromise2025-03-18Nx: s1ngularity postmortem2025-08Wiz: s1ngularity supply chain attack2025-08CISA: Shai-Hulud npm compromise2025-09-23REA on GitHub (morluto/rea)READMEDEV Community: rebuilding an API contract from a HAR file with REA2026-10Render: Your Render password is worthless2025-11-18CSO Online: Hallucinated domain in official OpenAI skill2026-10-16The Record: Crypto-mining gangs on free cloud platforms2021常見問題
AI API 密鑰洩露了,第一步做什麼?
立刻去服務商那裏吊銷,先吊銷再調查。然後換一把上限更低的新密鑰,並從最早可能暴露的時間點開始查用量。
刪掉提交、把倉庫改成私有,能補救洩露的密鑰嗎?
不能。掃描器幾分鐘內就會把密鑰複製走,GitGuardian 也發現大部分洩露的密鑰會有效好幾年。只有在服務商那裏吊銷,才算真正止損。
把 API 密鑰混淆後放進手機應用安全嗎?
不安全。REA 這類工具讓 Agent 一句話就能檢查安裝包。服務商密鑰要留在你的服務器上,通過一個帶單用户預算的代理來調用。
設了消費告警,就能攔住扣費嗎?
單靠告警不行。告警只負責通知,硬性上限才會攔截。服務商的計費數據還可能延遲幾分鐘,所以在自己的服務端也要執行單用户預算。